Klare Kontrollen. Klare Verantwortung.
Sicherheit hängt von Technologie, Konfiguration und dem täglichen Betrieb ab. Diese Seite benennt, was für den produktiven LevelSync-Service gilt — als Fakten, die Sie hinterfragen können, nicht als Siegel. Behauptungen, die wir nicht belegen können, vermeiden wir.
Sicherheitskontrollen
Identität und Authentifizierung
Zwei-Faktor-Authentifizierung, Passwortrichtlinien, Sperrschwellen und Sitzungskontrollen. Verzeichnisintegration über Active Directory / Microsoft Entra ID.
Berechtigungen und Freigaben
Berechtigungen pro Benutzer und pro Gruppe. Externe Freigaben über kontrollierte Links mit Passwörtern, Ablaufdaten und Download-Verlauf.
Verschlüsselung
Daten werden bei der Übertragung (TLS) und bei der Speicherung verschlüsselt. Weitere technische Details zu Verschlüsselung und Schlüsselverwaltung stellt POISE im Rahmen des Sicherheitsprüfungsprozesses bereit.
Protokollierung und Überwachung
Audit-Protokolle erfassen Anmeldungen, Dateiaktionen und Link-Aktivitäten mit Zeitstempeln und Benutzerangaben und lassen sich für Compliance-Berichte exportieren.
Dateiwiederherstellung und Kontinuität
Dateiversionen und die Wiederherstellung gelöschter Dateien sind innerhalb der für den Mandanten konfigurierten Aufbewahrung verfügbar. Separate Infrastruktursicherungen dienen der Notfallwiederherstellung. Die Wiederherstellung einzelner Dateien, Ordner oder Kundenmandanten aus Infrastruktursicherungen wird nicht garantiert.
Infrastruktur und Betrieb
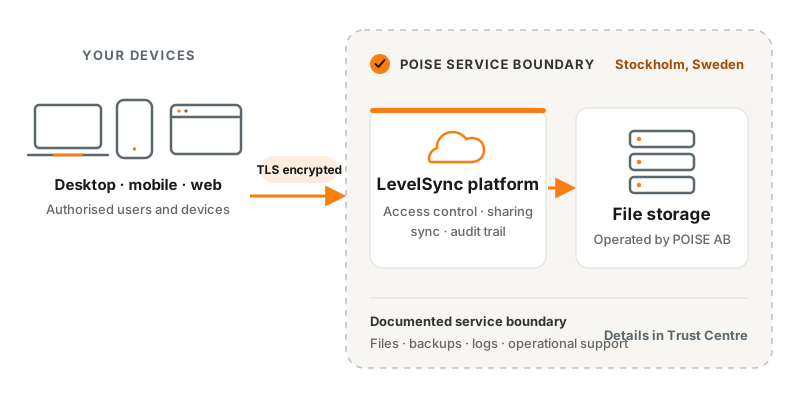
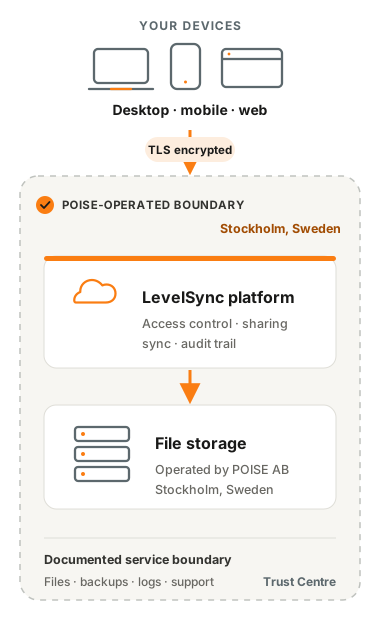
POISE AB betreibt den kundenseitigen Service und die Infrastruktur in Stockholm, spielt Plattform-Updates ein und leistet Support während schwedischer Geschäftszeiten.
Wissen, wo der Service läuft
Wir verbergen weder die Plattform noch die Verarbeitungskette. LevelSync nutzt Plattformtechnologie von RushFiles, während POISE den kundenseitigen Service und die Infrastruktur betreibt. Einige betriebliche Interna — genaue Backup-Routinen, Überwachungsdetails — werden aus Sicherheitsgründen bewusst nicht veröffentlicht; wir gehen sie mit Kunden im Vertriebs- und Sicherheitsprüfungsprozess direkt durch.
| Rechtlicher Betreiber | POISE AB, Brunnsgatan 9, 172 68 Sundbyberg, Schweden — USt-IdNr. SE556773092301 |
|---|---|
| Primärer Servicestandort | Rechenzentrum in Stockholm, Schweden |
| Plattformtechnologie | RushFiles A/S (Dänemark) |
| Speicherung der Kundendateien | Von POISE betriebene Infrastruktur bei Bahnhof, Stockholm |
| Externe Sicherung | Verschlüsselte Infrastruktursicherungen werden innerhalb der EU (Niederlande) gespeichert. Sie dienen der Notfallwiederherstellung, nicht der Wiederherstellung einzelner Dateien. |
| Versionsverlauf & Wiederherstellung | Verfügbar als Einstellung pro Kunde — Kunden stellen frühere Dateiversionen innerhalb der konfigurierten Aufbewahrung selbst wieder her. Die Wiederherstellung einzelner Dateien, Ordner oder Mandanten aus Infrastruktursicherungen wird nicht garantiert. |
| Überwachungs- & E-Mail-Infrastruktur | EU-basiert, von POISE kontrolliert — weitere Details für Kunden auf Anfrage |
| Support | POISE AB, Schweden — schwedische Geschäftszeiten |
| Gemeinsames Bearbeiten in Microsoft 365 | Optional. Bei Nutzung wird das Dokument für die Dauer der Bearbeitungssitzung vom Microsoft-Onlinedienst verarbeitet. |
| Mobile Push-Benachrichtigungen | Zustellung über die Benachrichtigungsdienste von Apple und Google, wie bei allen mobilen Apps |
Datenexport und Anbieterwechsel
Während des Abonnements können Kunden gespeicherte Dateien über die unterstützten Web- und Clientfunktionen herunterladen. Dateien werden in ihren ursprünglichen Formaten bereitgestellt; Ordner können über den Desktop-Client mit erhaltener Ordnerstruktur heruntergeladen werden. Für größere Übertragungen empfiehlt sich der Desktop-Client.
Bei einem Wechsel zu einem anderen Cloud-Dienst oder zu eigener Infrastruktur kann der Kunde die geordnete Übertragung exportierbarer Daten und digitaler Vermögenswerte anfordern. POISE unterstützt dies gemäß den LevelSync General Terms und der EU-Datenverordnung (Verordnung (EU) 2023/2854), soweit anwendbar. Eine Datenübertragung gewährleistet nicht, dass plattformspezifische Berechtigungen, Freigabelinks oder Funktionen im Zielsystem gleichwertig funktionieren.
Exportregister
| Dateien | Download über die Weboberfläche oder die Desktop- und Mobil-Clients in den ursprünglichen Dateiformaten. Erfordert eine autorisierte Anmeldung. |
|---|---|
| Ordner und Ordnerstruktur | Ordner-Download oder Synchronisation über den Desktop-Client; Ordnernamen und Hierarchie bleiben erhalten. Prüfen Sie vor Ablauf der Abruffrist, ob der gesamte ausgewählte Datenbestand heruntergeladen wurde. |
| Frühere Dateiversionen | Frühere Versionen innerhalb der konfigurierten Aufbewahrung können im Dienst wiederhergestellt und anschließend als Dateien heruntergeladen werden. Ein darüber hinausgehender Export erfolgt über das dokumentierte Exportverfahren. |
| Benutzer, Gruppen, Berechtigungen und Freigabeeinstellungen | Bereitstellung über das dokumentierte Exportverfahren; Umfang und Format werden für jede Anfrage schriftlich bestätigt. |
| Aktivitäts- und Prüfprotokolle | Protokolle können aus der Administrationsoberfläche exportiert werden. Für einen Export beim Anbieterwechsel werden Felder, Format und Aufbewahrung im dokumentierten Exportverfahren bestätigt. |
| Formate und Standards | Dateien werden in ihren ursprünglichen Formaten geliefert. Für die übrigen Kategorien wird kein zusätzlicher Interoperabilitätsstandard angewendet. |
So läuft ein Wechsel ab
- Beantragen Sie einen Wechsel oder Export per E-Mail an info@poise.se über Ihren registrierten Kontakt. Kündigungsfrist: höchstens zwei Monate.
- Übergang: Abschluss innerhalb von 30 Kalendertagen nach Ende der Kündigungsfrist, sofern POISE nicht innerhalb von 14 Arbeitstagen mitteilt, dass dies technisch nicht möglich ist, und einen alternativen Zeitraum von höchstens sieben Monaten vorschlägt.
- Abruf: mindestens 30 Kalendertage nach dem Übergang zum Herunterladen verbleibender Daten. Der Übergangszeitraum kann auf Wunsch des Kunden einmal verlängert werden.
- Wechselentgelte: keine ab dem 12. Januar 2027; davor höchstens die direkt entstandenen Kosten von POISE, im Voraus mitgeteilt.
- Nach der Abruffrist werden Kundendaten gemäß den General Terms und der Auftragsverarbeitungsvereinbarung gelöscht.
Gerichtsbarkeit der Infrastruktur und internationale Behördenzugriffe
LevelSync wird von POISE AB in Schweden angeboten. Die primäre Infrastruktur für Kundendateien befindet sich in Schweden und unterliegt schwedischem sowie anwendbarem EU-Recht. Verschlüsselte externe Infrastruktursicherungen werden in den Niederlanden gespeichert und unterliegen dort niederländischem sowie anwendbarem EU-Recht.
POISE setzt technische, organisatorische und vertragliche Maßnahmen zum Schutz vor unbefugtem Zugriff und unbefugter Offenlegung ein. Anfragen ausländischer Behörden auf Zugang zu nicht personenbezogenen Daten werden anhand des anwendbaren Rechts geprüft. POISE begrenzt oder ficht Offenlegungen an, die dem EU-Recht oder dem anwendbaren nationalen Recht widersprechen würden, soweit dies rechtlich möglich ist.
Informationen über die Verarbeitung personenbezogener Daten und Unterauftragsverarbeiter erhalten Vertragskunden über die Auftragsverarbeitungsvereinbarung. Sicherheitsrelevante Konfigurationen und die interne Systemarchitektur werden nicht öffentlich gemacht.
Lieferanten und Dienstkomponenten
Rollen der an der Erbringung des Dienstes beteiligten Lieferanten. Unterauftragsverarbeiter, die personenbezogene Daten von Kunden nach der DSGVO verarbeiten, sind in Anlage 3 der Auftragsverarbeitungsvereinbarung aufgeführt, die Vertragskunden erhalten.
| RushFiles A/S | Lieferant der Plattformsoftware (Dänemark, EU). Die Regelungen zum operativen Zugriff werden Kunden auf Anfrage beschrieben. |
|---|---|
| Bahnhof | Rechenzentrum (Colocation) für die von POISE betriebene Infrastruktur, Stockholm, Schweden |
| Externe Sicherungsspeicherung | Verschlüsselte Infrastruktursicherungen innerhalb der EU (Niederlande); der Anbieter wird Vertragskunden in Anlage 3 der AVV genannt |
| E-Mail-Zustellung | Von POISE betriebener Mailserver (EU) |
Vertragsdokumente
Die LevelSync General Terms and Conditions gelten für alle Kunden. Die Auftragsverarbeitungsvereinbarung (AVV) einschließlich der Anlage mit Unterauftragsverarbeitern wird Vertragskunden mit der Auftragsbestätigung bereitgestellt und mit der Bestellung angenommen.
- LevelSync General Terms and Conditions – Version 1.0 (19. Oktober 2026), PDF (Englisch) · schwedische Fassung
- LevelSync Data Processing Agreement – Version 1.0 (19. Oktober 2026): wird Vertragskunden mit der Auftragsbestätigung bereitgestellt
Legitime LevelSync-Domains
Zu Ihrem Schutz vor Phishing: Dies sind die einzigen Domains, die wir für diesen Service betreiben:
| levelsync.com | Diese Website — Produktinformationen und Kontakt |
|---|---|
| filesync.se | Die offizielle Anmeldung zum LevelSync-Service |
Wir fragen Sie niemals per E-Mail oder Telefon nach Ihrem Passwort. Wenn Sie eine verdächtige Nachricht erhalten, die von LevelSync oder POISE zu stammen scheint, leiten Sie sie bitte an die unten stehende Adresse weiter.
Sicherheitsproblem melden
Sie haben eine Schwachstelle auf dieser Website oder im Service gefunden? Schreiben Sie uns direkt an security@levelsync.com — kein Formular, keine Registrierung. Ein maschinenlesbarer Meldekontakt ist unter /.well-known/security.txt (RFC 9116) veröffentlicht. Sicherheitsmeldungen werden während schwedischer Geschäftszeiten mit Priorität gelesen.
Wir schätzen verantwortungsvolle Offenlegung und bestätigen legitime Meldungen. Bitte testen Sie nicht gegen Produktionssysteme mit Kundendaten.
Fragen zu Ihren Anforderungen?
Datenstandort, Integrationen, Onboarding — fragen Sie uns direkt.